Por $1.500 más $500 al mes se rentaba el kit de phishing que se metió en 12.000 bandejas de entrada corporativas
Investigado por Unidad de Investigación · Modo Espía
Resumen ejecutivo
Microsoft documentó EvilTokens, una plataforma de 'phishing como servicio' que por una cuota inicial de $1.500 dólares y $500 mensuales ofrecía plantillas listas, páginas falsas y un asistente de IA para redactar el señuelo. Comprometió más de 12.000 bandejas de entrada en más de 10.000 organizaciones, con la mayor actividad en seis países, explotando un mecanismo legítimo de inicio de sesión que no depende de robar ninguna contraseña.
Microsoft publicó el 22 de septiembre de 2026 los detalles de EvilTokens, una plataforma de "phishing como servicio" (PhaaS) que desde febrero de 2026 le vende a cualquiera, por suscripción, todo lo necesario para robar el acceso a cuentas corporativas de Microsoft sin necesitar ni una sola contraseña. El operador, identificado por Microsoft Threat Intelligence bajo el nombre en clave Storm-2992, la promociona directamente en canales de Telegram, con soporte al cliente incluido. El resultado hasta ahora: más de 12.000 bandejas de entrada comprometidas en más de 10.000 organizaciones, con la mayor concentración de actividad en Estados Unidos, Canadá, Reino Unido, Australia, India y Francia, en sectores tan distintos como distribución mayorista, construcción, servicios financieros, bienes raíces, educación superior y salud.
El truco no roba tu contraseña — te convence de autorizar tú mismo al atacante
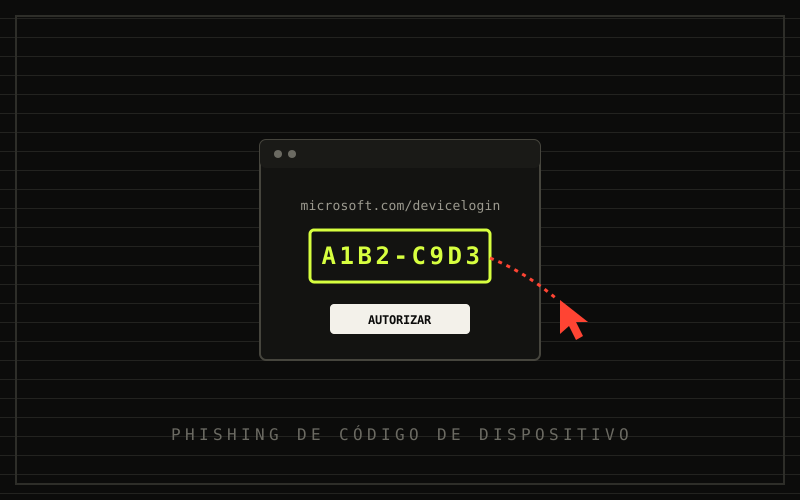
La técnica que EvilTokens automatiza se llama device code phishing (phishing de código de dispositivo), y aprovecha una función legítima diseñada para algo completamente distinto: permitir que inicies sesión en un dispositivo sin teclado completo —una smart TV o una impresora— generando un código que luego confirmas desde tu celular o computadora en una página oficial de Microsoft. El ataque completo funciona así:
- La víctima recibe un correo o mensaje con un enlace o archivo adjunto que simula ser legítimo.
- Un script del atacante genera, en tiempo real, un código de dispositivo válido.
- Se le pide a la víctima que copie ese código y lo ingrese en microsoft.com/devicelogin — una dirección real, oficial, que cualquiera reconocería como segura.
- Mientras tanto, el script del atacante consulta cada 3 a 5 segundos si esa autorización ya se completó.
- Al ingresar el código, la víctima —sin saberlo— le está entregando una sesión activa al atacante, no a sí misma.
- El atacante obtiene el acceso sin que en ningún momento se haya expuesto una contraseña, porque nunca se pidió una.
- En algunos casos, en los 10 minutos posteriores a la intrusión, los atacantes registraron dispositivos nuevos para generar un token de actualización primario (PRT) y mantener acceso a largo plazo.
La razón por la que esto evade tantos controles de seguridad es simple: la autenticación ocurre en un dispositivo separado del que originó la sesión, exactamente como está diseñado que funcione para su uso legítimo. El sistema no está fallando — está haciendo lo que se le pidió, solo que se le pidió lo incorrecto.
Un kit de suscripción, no un ataque artesanal
Lo que convierte esto en un problema de escala, y no en un incidente aislado, es el modelo de negocio detrás. EvilTokens no es una herramienta que un atacante construye para un objetivo específico: es un producto con precio de catálogo —$1.500 dólares de cuota inicial más $500 mensuales— que incluye 44 plantillas temáticas distintas de señuelo y un asistente con inteligencia artificial para redactar correos de compromiso de correo corporativo (BEC) adaptados al objetivo. En abril de 2026, una de sus campañas más notables usó plataformas de automatización para desplegar miles de nodos de consulta únicos y de corta duración, eludiendo la detección tradicional basada en firmas o patrones. Es la misma lógica de industrialización del fraude que documentamos con Tycoon2FA, el kit de phishing que se alquilaba desde $120 y que operó a escala de decenas de millones de mensajes al mes: el phishing dejó de requerir habilidad técnica individual — ahora se renta, con soporte técnico incluido, como cualquier otro software como servicio.
Microsoft, a través de su Unidad de Delitos Digitales y junto con socios, coordinó la interrupción de la infraestructura del servicio. Según Fortune, que recogió el anuncio conjunto de Microsoft y Coinbase, se incautaron 50 sitios web y se deshabilitaron más de 175 dominios (Help Net Security habla de más de 150); dos hombres de 32 y 38 años fueron detenidos el 11 de septiembre por la Policía Metropolitana de Londres, bajo sospecha de fabricar artículos para fraude y lavado de dinero, y liberados bajo fianza mientras sigue la investigación. Coinbase rastreó unos US$1,1 millones defraudados entre octubre de 2025 y junio de 2026. Fortune reporta además que el kit costaba entre $100 y $300 al mes, una cifra distinta de los $1.500 más $500 mensuales que documenta Microsoft; no pudimos reconciliarlas y mantenemos la de Microsoft. El historial de este tipo de plataformas —Tycoon2FA, según eSentire, reutilizó su kit en cuestión de semanas tras su desmantelamiento junto a Europol— sugiere que una detención frena el impacto inmediato sin necesariamente terminar con el modelo de negocio.
Cómo protegerte de un ataque que no depende de tu contraseña
- Desconfía de cualquier instrucción para ingresar un código en una página de inicio de sesión que no iniciaste tú mismo. Si no estás intentando activamente iniciar sesión en un dispositivo nuevo en ese momento, no hay ninguna razón legítima para que alguien te pida "solo copia y pega este código".
- Verifica el contexto antes que la URL. El ataque funciona precisamente porque la página de destino es real. La pregunta correcta no es "¿esta página es de Microsoft?" sino "¿yo inicié esta acción, o me la pidieron?".
- Si administras cuentas corporativas, revisa las políticas de acceso condicional para restringir o monitorear específicamente los flujos de autenticación por código de dispositivo, que en muchas organizaciones no se necesitan.
- Ante cualquier sesión o dispositivo desconocido en tu cuenta, ciérrala de inmediato y revisa los tókenes de actualización activos — Microsoft recomienda revocar las sesiones y los tokens de actualización, no solo cambiar la contraseña.
Si en tu organización identificaron un intento de este tipo, o recibiste una solicitud de "código de dispositivo" que no esperabas, documenta el mensaje original y escríbenos por el canal de alertas — es exactamente el tipo de infraestructura de fraude que nos interesa rastrear cuando empieza a apuntar a usuarios en Latinoamérica.
Corrección (4 de octubre de 2026): una versión anterior citaba a Tycoon2FA como un kit de "$200 mensuales". Según Microsoft, sus planes eran de $120 por 10 días o $350 por un mes.
Corrección (4 de octubre de 2026): actualizamos el texto con el anuncio posterior de Microsoft y Coinbase (arrestos, incautaciones, US$1,1 millones rastreados). También corregimos varios detalles que no coincidían con el análisis de Microsoft: la ventana de 10 minutos para registrar dispositivos fue observada en "algunos casos", los dispositivos típicos del flujo son televisores inteligentes e impresoras, y la cifra de 12.000 bandejas corresponde a "bandejas de entrada", no a "cuentas". Quitamos una fuente que trataba otra campaña.
Evidencia — EXP. 0019
2 elementos- 01Microsoft Security Blog — Unmasking EvilTokens: getting to the root of device code phishingDocumento↗
- 02Fortune — Microsoft y Coinbase desmantelan EvilTokens; dos detenidos en LondresDocumento↗
¿Tienes más evidencia de este caso o viviste algo parecido?
Reportar una estafaCasos relacionados
Le subieron una foto falsa a su ficha de Google con otro teléfono — pensada para que sus clientes llamen a un estafador, no a su negocio
Una cuenta de Google Maps acumulaba más de 150 contribuciones de fotos a negocios sin relación entre sí en Estados Unidos, con un número de teléfono incorrecto superpuesto en las imágenes, pensadas para desviar las llamadas de quienes creen contactar al negocio real. No es un caso aislado: en 2023 el mismo esquema, con otro método, afectó las fichas de Google de aerolíneas como Delta y American Airlines.
Leer expediente→Una alerta falsa de que tu cuenta de Zoom será desactivada ya acumula más de 1.000 correos maliciosos detectados, también contra empresas de América Latina
Kaspersky detectó una campaña de phishing que suplanta a DocuSign y Zoom para robar credenciales corporativas, incluidas cuentas en América Latina, con más de 1.000 correos maliciosos detectados hasta el 11 de septiembre (la cifra corresponde a toda la operación). La campaña evolucionó de suplantar a DocuSign a advertir sobre una supuesta desactivación de cuenta de Zoom, para generar urgencia.
Leer expediente→El cable espía que roba tus datos existe de verdad — el que dicen que te van a dejar tirado en la calle, no tanto
Circula una alerta que advierte no levantar cables USB abandonados en la calle porque podrían robarte contraseñas. La tecnología detrás —un cable de carga con un chip espía adentro— es real y está bien documentada. Lo que no hay son casos públicos confirmados de alguien infectado así. Separamos lo verificable de lo que es puro rumor reciclado.
Leer expediente→