Microsoft desarma tres servicios de phishing chinos ligados a más de mil millones de correos y SMS: multas de tránsito, peajes y cuentas de universidades secuestradas
Investigado por Unidad de Investigación · Modo Espía
Resumen ejecutivo
El 14 de octubre de 2026, Microsoft y Health-ISAC obtuvieron una orden judicial para incautar dominios de YAM Store, CoGUI e Iron Man, tres servicios de phishing en chino vinculados a más de mil millones de correos y SMS enviados a más de 75.000 organizaciones desde enero. Explicamos cómo funcionaban, qué señuelos usaban y por qué el golpe cubre solo una parte de la red.
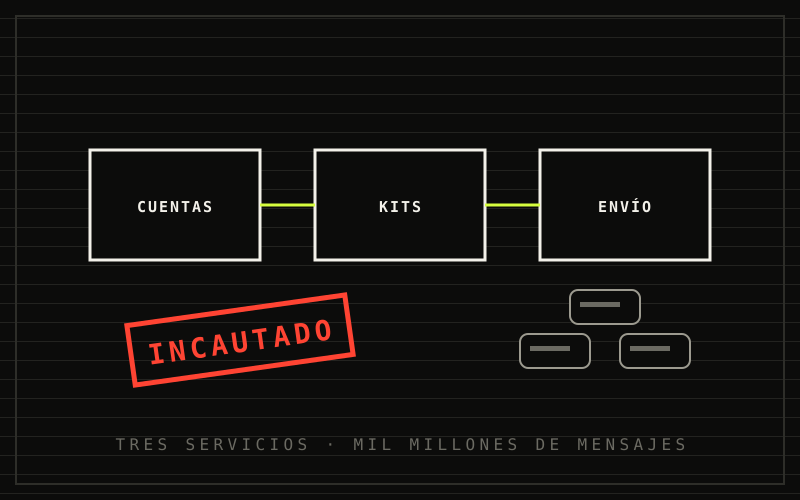
El 14 de octubre de 2026, Microsoft y Health-ISAC anunciaron que habían obtenido una orden del Tribunal de Distrito de Estados Unidos para el Distrito Sur de Florida para incautar y redirigir los dominios de tres servicios de phishing en idioma chino: YAM Store, CoGUI e Iron Man. Según Microsoft, desde enero de 2026 esos servicios permitieron enviar más de mil millones de correos y SMS de phishing a más de 75.000 organizaciones en más de 150 países, con ganancias de decenas de millones de dólares para sus operadores. Ya hablamos de este tipo de negocio cuando Tycoon2FA y EvilTokens se convirtieron en servicios por suscripción; esto es la versión más grande documentada hasta ahora.
Quién hace qué
Según Microsoft, el ecosistema funciona como una cadena de proveedores:
- YAM Store (que Microsoft sigue como Storm-3119) es un corredor de acceso inicial: vende infraestructura obtenida de forma fraudulenta en Microsoft y Google, como tenants de universidades (.edu) y organizaciones sin fines de lucro (.org). Busca nombres de organizaciones expiradas para evadir detecciones y, según Microsoft, también crea organizaciones ficticias con sitios web para dar credibilidad a esos tenants. Acepta pagos en Alipay, WeChat Pay y USDT. BankInfoSecurity informa de precios de unos 40 a 300 dólares.
- CoGUI e Iron Man son kits de phishing. Microsoft sigue a sus desarrolladores, junto con los de otros kits, como Storm-2990. Iron Man se volvió el kit dominante en 2026, después de las ventas previas de CoGUI y Haozi.
La clave está en la reputación: un mensaje enviado desde el tenant de una universidad real llega con mejor reputación de remitente que uno que sale de un dominio recién registrado. Esa es nuestra lectura, pero es la razón por la que a este negocio le sirve secuestrar o inventar organizaciones.
Las cifras
- Más de 1.000 millones de correos y SMS desde enero de 2026, según Microsoft, de los cuales más de 750 millones iban dirigidos a clientes de Microsoft.
- Más de 75.000 organizaciones objetivo, en más de 150 países.
- Más de 20.000 cuentas vinculadas a YAM Store deshabilitadas y más de 100.000 dominios de suplantación y fraude bloqueados.
- Iron Man: más de 2.335 plantillas dirigidas a más de 139 países, según Microsoft; Resecurity cuenta 2.360 plantillas en 130 países. La diferencia es de recuento, no de fondo.
- Los países más afectados, según Microsoft, fueron Estados Unidos y Japón.
Cómo funciona Iron Man
Según la nota de Microsoft:
- Los clientes pagan una suscripción para acceder al servidor de licencias del kit.
- Tras capturar los datos de la víctima, el kit los envía por WebSocket y el operador recibe notificaciones en Telegram en tiempo real.
- El operador puede controlar en directo lo que ve la víctima a continuación, lo que permite retransmitir contraseñas y códigos de verificación.
- Para evadir análisis usa geolocalización, CAPTCHA falsos, listas de IP permitidas y bloqueadas y configuración antidetección.
Los señuelos: multas, peajes, estacionamiento
Los mensajes suplantan gobiernos locales, incluidas multas de tránsito y de estacionamiento, peajes, policía, salud, finanzas, transporte y comercio minorista. En Estados Unidos, según Microsoft, la mayoría de los señuelos eran de transporte o gobierno. Los ejemplos que cita incluyen una autoridad de tránsito de Filipinas (por SMS), Amazon, Australia Post, Medicare y un proveedor financiero japonés.
¿Y América Latina? La nota de Microsoft no describe víctimas, cifras ni acciones en la región. El único rastro es indirecto: entre las capturas de plantillas de Iron Man hay una cuyo texto alternativo describe una página brasileña de consulta de multas de tránsito. No es una prueba de actividad en Brasil, solo un ejemplo de lo que ofrece el catálogo. Tampoco encontramos un vínculo documentado con la red de SMS de multas falsas que alertó México; son guiones parecidos, pero no podemos decir que sean los mismos actores.
Por qué tumbar un servicio no tumba el negocio
Microsoft dice que YAM Store, CoGUI e Iron Man son solo parte de una red criminal más grande, y los investigadores observaron infraestructura y actividad superpuestas que sugieren orígenes de desarrollo compartidos, reutilización de código o colaboración cercana. El director de la Unidad de Delitos Digitales lo resumió así, según CyberScoop: "Delete and block one, and another takes its place." El anuncio no informa de arrestos.
Si recibes SMS de multas, peajes o cobros con enlaces a páginas que no son del organismo real, mándanos una captura con el número de origen por el canal de alertas. Actualizaremos este expediente si Microsoft u otras autoridades publican arrestos o nuevos datos.
Evidencia — EXP. 0035
5 elementos- 01Microsoft On the Issues — Disrupting the service economy behind transnational cybercrime operations (14 de octubre de 2026)Documento↗
- 02Microsoft Security Blog — The hidden network: inside the phishing infrastructure ecosystem powering global cybercrime (14 de octubre de 2026)Documento↗
- 03CyberScoop — Microsoft and partners disrupt vast Chinese-language phishing kit ecosystemDocumento↗
- 04BankInfoSecurity — Microsoft takes down massive Chinese phishing marketplace (14 de octubre de 2026)Documento↗
- 05TechTimes — Microsoft shuts down Chinese phishing empire behind a billion messages (15 de octubre de 2026)Documento↗
¿Tienes más evidencia de este caso o viviste algo parecido?
Reportar una estafaCasos relacionados
Le subieron una foto falsa a su ficha de Google con otro teléfono — pensada para que sus clientes llamen a un estafador, no a su negocio
Una cuenta de Google Maps acumulaba más de 150 contribuciones de fotos a negocios sin relación entre sí en Estados Unidos, con un número de teléfono incorrecto superpuesto en las imágenes, pensadas para desviar las llamadas de quienes creen contactar al negocio real. No es un caso aislado: en 2023 el mismo esquema, con otro método, afectó las fichas de Google de aerolíneas como Delta y American Airlines.
Leer expediente→Una alerta falsa de que tu cuenta de Zoom será desactivada ya acumula más de 1.000 correos maliciosos detectados, también contra empresas de América Latina
Kaspersky detectó una campaña de phishing que suplanta a DocuSign y Zoom para robar credenciales corporativas, incluidas cuentas en América Latina, con más de 1.000 correos maliciosos detectados hasta el 11 de septiembre (la cifra corresponde a toda la operación). La campaña evolucionó de suplantar a DocuSign a advertir sobre una supuesta desactivación de cuenta de Zoom, para generar urgencia.
Leer expediente→Por $1.500 más $500 al mes se rentaba el kit de phishing que se metió en 12.000 bandejas de entrada corporativas
Microsoft documentó EvilTokens, una plataforma de 'phishing como servicio' que por una cuota inicial de $1.500 dólares y $500 mensuales ofrecía plantillas listas, páginas falsas y un asistente de IA para redactar el señuelo. Comprometió más de 12.000 bandejas de entrada en más de 10.000 organizaciones, con la mayor actividad en seis países, explotando un mecanismo legítimo de inicio de sesión que no depende de robar ninguna contraseña.
Leer expediente→