Un carácter que no puedes ver rompe la palabra "funding" para colarse en tu bandeja de entrada
Investigado por Unidad de Investigación · Modo Espía
Resumen ejecutivo
Microsoft documentó una campaña de phishing financiero que llegó a 2.3 millones de correos en un solo día, usando una técnica que nació en los ataques contra inteligencia artificial: caracteres Unicode invisibles que rompen una palabra por dentro sin que se note a simple vista, pero que bastan para esquivar cualquier filtro que busque coincidencias exactas.
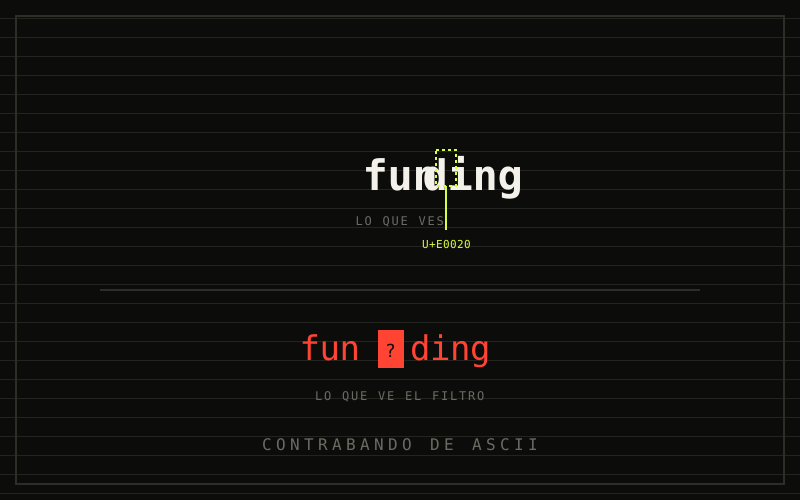
Lees "funding" en un correo y tu ojo no detecta nada raro. Pero adentro de esa palabra, entre la "n" y la "d", puede haber un carácter que ningún tipo de letra dibuja en pantalla — invisible para ti, invisible para el filtro de spam que busca exactamente la palabra "funding" y no la encuentra porque, para la máquina, esa palabra ya no existe como tal. Microsoft documentó una campaña que explotó justo esto, y que llegó a 2.3 millones de correos en un solo día.
Un truco que nació para engañar a la inteligencia artificial
La técnica se llama contrabando de ASCII (ASCII smuggling) y no nació para el phishing por correo — nació en la investigación de seguridad de inteligencia artificial. Ahí, atacantes escondían instrucciones dentro de caracteres invisibles del bloque Tags de Unicode (el rango U+E0000 a U+E007F, pensado originalmente para etiquetar idiomas y hoy prácticamente en desuso) para que un modelo de lenguaje procesara esas instrucciones ocultas mientras un humano, leyendo el mismo texto, no viera absolutamente nada fuera de lugar.
Lo que documentó Microsoft es la reutilización a gran escala de esta técnica en phishing tradicional, con un objetivo distinto: no esconder instrucciones, sino romper palabras.
Cómo se ve el truco en un correo real
El mecanismo es simple una vez que lo ves explicado. Los atacantes insertan un carácter invisible específico, U+E0020 (un "espacio" invisible del bloque Tags), en medio de una palabra clave financiera. Así, "funding" se convierte en algo como fun[invisible]ding: para tu ojo y tu bandeja de entrada sigue siendo "funding", pero para un sistema que compara cadenas de texto exactas, esa secuencia contigua simplemente dejó de existir.
Esto rompe tres capas de defensa distintas al mismo tiempo:
- Filtros por palabra clave, que buscan la cadena literal y no la encuentran fragmentada.
- Expresiones regulares sin normalización Unicode, que por la misma lógica tampoco reconocerían la palabra partida (inferencia nuestra; Microsoft menciona filtros de palabras clave y tokenizadores).
- Los "tokenizadores" de modelos de machine learning, que en vez de reconocer "funding" como un término familiar, lo dividen en fragmentos extraños que no disparan ninguna alerta entrenada.
La escala de la campaña
Según Microsoft, la campaña arrancó el 9 de febrero de 2026, saltando de unos 21,000 correos el día anterior (8 de febrero) a más de 1.3 millones ese mismo día, y superó los 2.3 millones de mensajes el 11 de febrero; su máximo, de 2,37 millones, fue el 26 de febrero. Se mantuvo activa en días hábiles durante cerca de tres meses, hasta mediados de mayo.
La infraestructura detrás combinaba alrededor de 150 dominios remitentes con temática financiera (con vocabulario reciclado: capital, funding, loan, finance, business, growth) que enviaban a través de ActiveCampaign, una plataforma legítima de email marketing — usar infraestructura real y confiable ayuda a que el correo llegue con mejor reputación. Cerca del 92% del volumen medido durante dos semanas salió de un único bloque /24 de direcciones IP asociado a esa plataforma. El anzuelo, casi siempre, era el mismo: préstamos empresariales, líneas de crédito o financiamiento urgente.
Por qué Microsoft la detectó igual
Aquí está el dato que vale la pena entender bien: Microsoft Defender mantuvo una detección superior al 99% pese a la ofuscación — no porque tuviera una regla específica contra caracteres invisibles, sino porque combinó varias señales a la vez: reputación del remitente y de la IP, reputación de URLs y dominios, clasificación de spam por machine learning, detección de suplantación de marca y verificación de autenticación del correo. El carácter invisible fue una señal secundaria; lo que realmente delató la campaña fueron señales de reputación y comportamiento: infraestructura de envío, dominios financieros desechables y, para quienes cazan amenazas, un patrón de envíos solo en días hábiles.
Cómo protegerte
- Si administras un filtro de correo o un sistema propio, la recomendación de Microsoft es directa: normaliza el texto —eliminando o "plegando" los puntos de código Unicode del rango U+E0000 a U+E007F— antes de aplicar cualquier regla de coincidencia por palabra clave o firma.
- La presencia de caracteres del bloque Tags en un correo es una señal de anomalía de mucho valor —salvo usos legítimos como ciertos emojis de banderas—: casi ningún correo normal los usa.
- Como usuario común, el consejo de siempre sigue aplicando incluso contra un truco tan técnico como este: desconfía de ofertas de crédito o financiamiento urgente que no pediste, y verifica directamente con la institución financiera por un canal que ya conoces, nunca por el link que viene en el correo — el mismo principio que ya explicamos al desglosar cómo un kit de phishing roba la sesión pese al 2FA: la técnica evoluciona, pero verificar por un canal aparte sigue funcionando.
Si recibiste un correo de este tipo, o administras infraestructura de correo y encontraste esta técnica en tus propios registros, mándanos la evidencia por el canal de alertas.
Corrección (4 de octubre de 2026): una versión anterior decía que la campaña rompía la palabra "préstamo" (Microsoft documentó "funding", "loan" y similares, en inglés), que era "la primera vez" que la técnica pasaba de la IA al phishing (Microsoft habla de reutilización, no de una primicia), que el pico fue de 2,3 millones "dos días después" (superó esa cifra el 11 de febrero y tuvo su máximo, de 2,37 millones, el 26), que había "cientos" de dominios (son unos 150) y que el 92% del volumen diario salía de un bloque de IP (es el 92% medido en dos semanas). Corregimos esas frases.
Evidencia — EXP. 0013
3 elementos- 01Microsoft Security — el contrabando de ASCII cruza de la inyección de prompts al phishing por correoDocumento↗
- 02The Hacker News — campaña de phishing envía millones de correos usando Unicode invisibleDocumento↗
- 03BleepingComputer — atacantes esconden anzuelos de phishing con caracteres Unicode invisiblesEnlace↗
¿Tienes más evidencia de este caso o viviste algo parecido?
Reportar una estafaCasos relacionados
Le subieron una foto falsa a su ficha de Google con otro teléfono — pensada para que sus clientes llamen a un estafador, no a su negocio
Una cuenta de Google Maps acumulaba más de 150 contribuciones de fotos a negocios sin relación entre sí en Estados Unidos, con un número de teléfono incorrecto superpuesto en las imágenes, pensadas para desviar las llamadas de quienes creen contactar al negocio real. No es un caso aislado: en 2023 el mismo esquema, con otro método, afectó las fichas de Google de aerolíneas como Delta y American Airlines.
Leer expediente→Una alerta falsa de que tu cuenta de Zoom será desactivada ya acumula más de 1.000 correos maliciosos detectados, también contra empresas de América Latina
Kaspersky detectó una campaña de phishing que suplanta a DocuSign y Zoom para robar credenciales corporativas, incluidas cuentas en América Latina, con más de 1.000 correos maliciosos detectados hasta el 11 de septiembre (la cifra corresponde a toda la operación). La campaña evolucionó de suplantar a DocuSign a advertir sobre una supuesta desactivación de cuenta de Zoom, para generar urgencia.
Leer expediente→Por $1.500 más $500 al mes se rentaba el kit de phishing que se metió en 12.000 bandejas de entrada corporativas
Microsoft documentó EvilTokens, una plataforma de 'phishing como servicio' que por una cuota inicial de $1.500 dólares y $500 mensuales ofrecía plantillas listas, páginas falsas y un asistente de IA para redactar el señuelo. Comprometió más de 12.000 bandejas de entrada en más de 10.000 organizaciones, con la mayor actividad en seis países, explotando un mecanismo legítimo de inicio de sesión que no depende de robar ninguna contraseña.
Leer expediente→