Falsos portales de 'herramientas de IA para anunciantes' roban cuentas publicitarias: el botón 'Connect' abre una ventana que no es real
Investigado por Unidad de Investigación · Modo Espía
Resumen ejecutivo
La firma Island documentó una plataforma de phishing que se hace pasar por herramientas de IA para publicidad —ChatGPT, Gemini, Claude, Perplexity y 'Muse Ads'— y apunta a agencias y compradores de medios. Un botón 'Connect' abre una ventana falsa de Google u Okta dentro de la página, y un operador humano controla qué verificación ve la víctima.
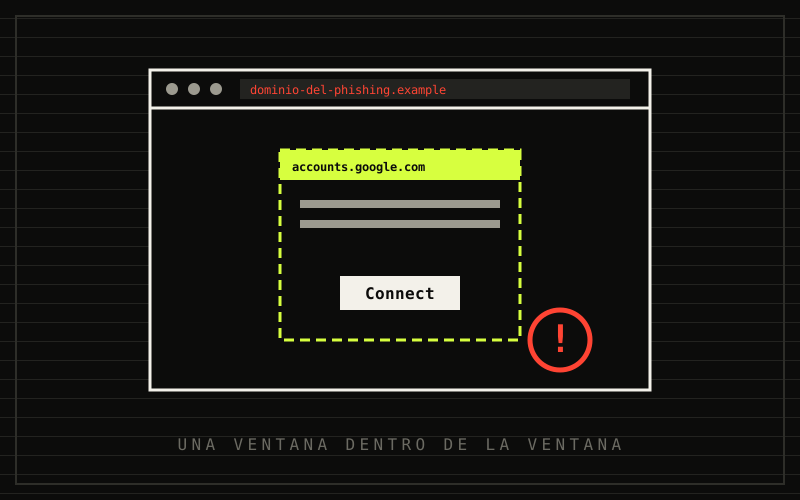
Si manejas cuentas publicitarias, esta campaña está escrita para ti. La firma de seguridad Island publicó el 6 de octubre de 2026 el análisis de una plataforma de phishing operada por personas que se presenta como un portafolio de productos de inteligencia artificial para publicidad. Los señuelos usan la jerga del oficio —cuentas gestoras (MCC), ROAS— y están dirigidos a personal de agencias, compradores de medios y administradores de cuentas. Al momento de publicarse, Island decía que la actividad seguía en curso.
Cómo engancha
Island documentó páginas que imitan a Gemini, Claude, ChatGPT, Perplexity, Manus y "Muse Ads". Según BleepingComputer, los productos falsos prometen ayudar a llegar a compradores, obtener briefs de campañas y planificar y auditar campañas. Todo termina en el mismo botón: "Connect", que parece una autorización más, de las que cualquier gestor de anuncios aprueba a diario.
Un detalle de tiempos: Island señala que Meta presentó Muse el 8 de septiembre de 2026 y que el 16 de septiembre ya existía una página falsa de "Muse Ads", unos ocho días después. El señuelo se montó sobre una novedad que todo el sector estaba comentando.
El botón 'Connect' abre una ventana que no es real
Al pulsar "Connect", la página dibuja dentro de sí misma una ventana de navegador falsa, con una barra de direcciones que muestra orígenes de confianza como accounts.google.com, mientras el navegador real sigue en el dominio del phishing. Es la técnica llamada browser-in-the-browser: la ventana es un elemento de la página, no una ventana real del sistema. Según BleepingComputer, esa es una forma de detectarla: una ventana de inicio de sesión legítima puede moverse fuera de la ventana del navegador y cambiar de tamaño; una dibujada dentro de la página, no.
Un operador humano controla la verificación en dos pasos
Según Island, el operador ve en tiempo real lo que escribe la víctima y decide la siguiente pantalla:
- Pide la contraseña hasta tres veces.
- Pide un código por SMS o de una app de autenticación, muestra una aprobación de Okta o de Google, o un código QR.
- Rechaza códigos, mantiene a la víctima en una pantalla de espera o corta el flujo.
- La plataforma admite flujos de inicio de sesión de Google, Meta, TikTok y Okta.
No es un formulario que roba y se olvida: es un atacante que ajusta el engaño mientras la persona sigue conectada. Es el mismo principio que vimos con los kits que roban la sesión pese al 2FA.
Qué buscan en una cuenta publicitaria
Según Island, una cuenta publicitaria tiene método de pago y presupuesto aprobado, y una cuenta gestora alcanza varias cuentas de clientes. Los atacantes pueden gastar el saldo en campañas fraudulentas o vender la cuenta. Island cita a Mimecast para decir que las cuentas antiguas con historial limpio se venden en Telegram a entre dos y cuatro veces el precio de las nuevas, y que las de Google Ads para sectores de alto riesgo rondan los 200 a 270 dólares. Es un dato del informe, no una medición nuestra.
Tras la toma, los atacantes suelen agregar a sus propios administradores y degradar al propietario legítimo, y recuperar la cuenta puede tardar semanas o meses mientras sigue sirviendo anuncios. Es la misma lógica que ya vimos en las cuentas de Meta Ads con historial.
Más allá de la publicidad
La misma infraestructura sirve a otros señuelos: según Island, hay una línea de empleo falso (con marcas como Tesla, Louis Vuitton, Nike y Adecco) y otra de páginas de reembolsos y facturación. El análisis encontró que un único backend atendía tanto los señuelos de IA como los de empleo falso, lo que vincula ambas líneas. Island también halló repositorios públicos mal configurados con versiones antiguas del código.
Lo que no sabemos
- Cuántas cuentas fueron comprometidas. Island vio "cientos de envíos de víctimas" en el canal de control, pero eso no equivale a cientos de cuentas tomadas, como aclara BleepingComputer.
- Quién opera la plataforma. Los textos que revisamos no atribuyen la campaña.
- Si Meta o Google han respondido. BleepingComputer no informa de ninguna respuesta.
- Si hay víctimas en América Latina. Ninguna de las fuentes da datos regionales.
Si recibiste una invitación para "conectar" tu cuenta publicitaria a una herramienta de IA que no reconoces, o viste una página falsa de este tipo, mándanos la captura y la dirección por el canal de alertas.
Evidencia — EXP. 0034
3 elementos- 01Island — Behind the Connect Button: The Fake AI Ads Campaign (6 de octubre de 2026)Documento↗
- 02BleepingComputer — Fake ChatGPT and Gemini sites steal advertising accounts and MFA codes (6 de octubre de 2026)Documento↗
- 03KnowBe4 — Warning: Phishing Attacks Are Using AI-Themed Ad Lures (14 de octubre de 2026)Documento↗
¿Tienes más evidencia de este caso o viviste algo parecido?
Reportar una estafaCasos relacionados
Brasil llegó a la primera vuelta con 920 contenidos hechos con IA, 554 deepfakes y 'electores' que no existen
El proyecto VigIA de la Agência Lupa contó 920 imágenes y videos electorales hechos o alterados con IA entre el 16 de agosto y el 28 de septiembre, 554 de ellos deepfakes. Aos Fatos halló además al menos 50 videos de TikTok que simulan entrevistas a votantes que no existen. Separamos lo que está medido, las reglas del TSE y lo que no se sabe.
Leer expediente→Brasil prohibió la publicidad de las bets el 25 de septiembre; el Ciberlab halló anuncios en Meta, Google y Telegram en los días siguientes
Tras la Medida Provisoria 1.394/2026, un informe técnico del gobierno brasileño del 27 de septiembre identificó 7 anuncios de apuestas en Meta, cerca de 1.900 en Google y 43 canales de Telegram con unos 212.600 miembros; TikTok no pudo revisarse. Explicamos qué prueba ese informe, qué no, y qué pasó después del plazo del 8 de octubre.
Leer expediente→Antes de estafarte, una página de Facebook puede esperar 'dormida' el momento: Meta desactivó 3,6 millones de páginas fantasma en un mes
Meta reveló que, solo en julio de 2026, actuó contra más de 3,6 millones de 'páginas fantasma': páginas que parecen vacías e inofensivas, sin anuncios ni contenido infractor, pero que los estafadores ya tenían listas para activarse 'en cualquier momento' en una campaña. El dato salió en un balance de su colaboración de dos años con la Policía de Singapur, que en el primer semestre de 2026 llevó a dar de baja más de 113.000 cuentas, páginas y contenidos vinculados a fraude.
Leer expediente→